

Ponedeljek, 14. 9. 2026, 10.43
3 tedne, 2 dneva
Širi se izredna nevarnost, na omrežju X napaden tudi Matej Lahovnik
Termometer prikazuje, kako vroč je članek.
Termometer prikaže, kako vroč je članek.
 7,57

Matej Lahovnik je bil tarča kibernetskega vdora.
Matej Lahovnik, nekdanji slovenski minister za gospodarstvo in profesor na ljubljanski ekonomski fakulteti, je bil tarča kibernetskega napada na družbenem omrežju X, nekdanjem Twitterju. Neznani storilci so prevzeli nadzor nad njegovim uporabniškim računom in v njegovem imenu objavili promocijski zapis za naložbo v kriptovalute. Slovenski uporabniki družbenega omrežja X sicer prejemajo tudi izredno nevarno spletno povezavo, ki lahko vodi do izgube dostopa do drugih uporabniških računov.
Objava na profilu Mateja Lahovnika na družbenem omrežju X njegove sledilce vabi k vlaganju v kriptovalute prek profila domnevne strokovnjakinje za naložbe Nyare Spark iz New Yorka.
 Objava, ki se je pojavila na profilu Mateja Lahovnika na družbenem omrežju X.
Kdo se skriva za njenim profilom, ni mogoče preveriti, saj so objave skrite pred javnostjo. Povezava na profilu sicer vodi do kanala v komunikacijski aplikaciji Telegram, ki je priljubljeno izhodišče spletnih goljufov in prevarantov.
Lahovnik sicer ni edini slovenski uporabnik družbenega omrežja X, ki je postal žrtev kibernetskega napada. Podobne zapise, v katerih je bila kot referenca navedena Nyara Spark, je objavilo več drugih uporabnikov platforme.
Nekateri so predhodno prejeli tudi zasebno sporočilo, ki jih poziva k izpolnitvi ankete. Povezava v resnici vodi do tako imenovanega phishing spletnega obrazca, katerega cilj je uporabnika prepričati, da se najprej vpiše v svoj Microsoftov (ali kateri drugi) račun. Gre za izjemno nevarno početje, saj spletnim goljufom omogoča prevzem nadzora nad uporabnikovimi spletnimi računi in dostop do njihovih najbolj občutljivih osebnih podatkov.
Tole se širi. Ne klikajte ker prevzame profil. Te se je pomoje zgodilo navedenima!
— Janko Privc Jr. (@JanKoprivcJr) September 13, 2026
Prosim #rt pic.twitter.com/hu8V4TQyGe
Ko se nič hudega sluteči uporabnik poskusi prijaviti, ga spletna stran vselej obvesti, da je vneseno geslo napačno. Medtem je bilo skoraj zagotovo že posredovano goljufom.
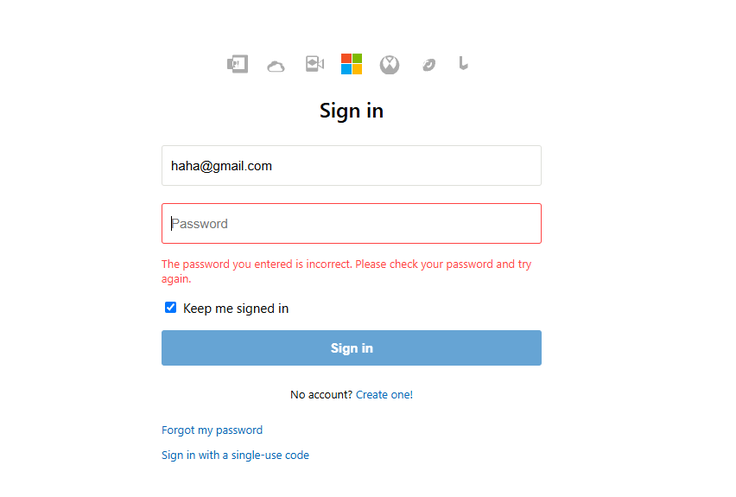 Lažni obrazec je na spletnem naslovu https://t-spotifyvote.fwh.is/app/02.html?i=1. Ne odpirajte te povezave!
Ni sicer jasno, ali je bil omenjeni lažni obrazec uporabljen tudi pri prevzemih nadzora na družbenem omrežju X.